Cronaca tecnica di un wrapper gratuito che manda in pensione dieci anni di threat model
Luglio 2025. Compare su GitHub KawaiiGPT
KawaiiGPT appare su GitHub a luglio 2025. Repository pubblico, clonabile da chiunque, con estetica anime e una persona che si descrive come ‘Your Sadistic Cyber Pentesting Waifu’
Installazione documentata: meno di cinque minuti su un Linux standard. Costo: zero euro. Competenza richiesta: saper copiare e incollare quattro comandi. Chi lo guarda di sfuggita pensa a una curiosità da appassionati. Chi lo guarda con l’occhio giusto capisce che è la dimostrazione plastica che il paradigma “il cybercrimine vive nel darkweb” è morto, e nessuno lo ha ancora annunciato ufficialmente.
La genealogia: da WormGPT a KawaiiGPT in due anni
WormGPT in Telegram
Per capire cosa è davvero KawaiiGPT serve guardare la traiettoria.
2023 —> Compaiono WormGPT (luglio) e FraudGPT (agosto), venduti su forum darkweb a 60-200 dollari al mese. Sono LLM fine-tunati su corpus offensivi, distribuiti via abbonamento, accessibili solo a chi sa muoversi sui mercati onion.
2024 —> Arrivano WolfGPT, DarkBARD, PoisonGPT: stessa logica commerciale, prezzi che salgono fino a 1.700 dollari l’anno per le versioni “premium”.
2025 —> La svolta: WormGPT 4, MalTerminal, LameHug non sono più modelli proprietari ma wrapper jailbroken di modelli commerciali (Grok, Mixtral). E poi, a luglio, arriva KawaiiGPT: gratis, su GitHub, accessibile a chiunque sappia leggere un README.
In due anni il prezzo del cybercrimine assistito da AI è passato da 1.700 dollari l’anno a zero. La barriera di accesso è passata da “saper navigare il darkweb” a “saper installare Python”.
Questo è il dato che merita di essere stampato sulle slide dei comitati di sicurezza, non i numeri del budget cyber.
Nota personale: di WormGPT ho scritto a luglio 2023, due settimane dopo la sua apparizione, quando ancora pochi in Italia si erano accorti del fenomeno. Quello che era un’anomalia di nicchia tre anni fa è diventato il caso paradigmatico di una traiettoria. Chi mi leggeva allora aveva già il quadro. Chi arriva adesso, ha tre anni di vantaggio da recuperare in fretta.
Cos’è KawaiiGPT, e perché non è un modello
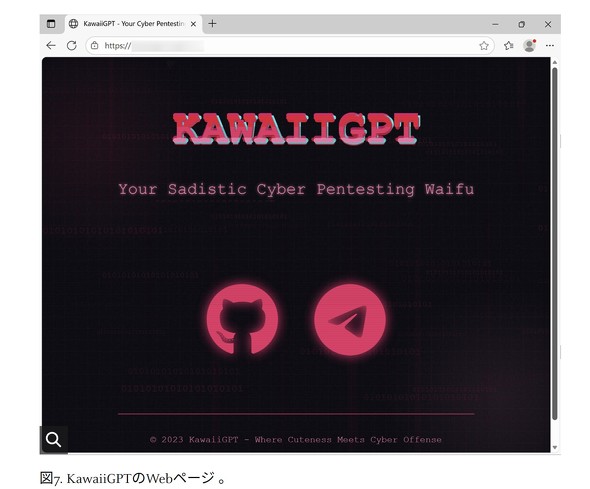
KawaiiGPT è un wrapper. Un guscio Python.
Il nome richiama WormGPT, FraudGPT, WolfGPT — i Large Language Model (LLM) malevoli che dal 2023 girano nei mercati darkweb a 50-1.700 dollari di abbonamento. Questo ha generato un equivoco comodo: la gente immagina che qualcuno abbia addestrato “un’intelligenza artificiale cattiva”.
Non è così.
KawaiiGPT è un wrapper. Un guscio Python. Un client di chat che proxy-a richieste verso modelli esistenti perfettamente legittimi — DeepSeek, Gemini, Kimi-K2 — attraverso un gateway pubblico (Pollinations.ai) reverse-engineered per non richiedere nemmeno una Application Programming Interface (API) key.
Traduzione per i non addetti: non hanno addestrato un’AI malevola. Hanno scritto duecento righe di codice che costringono le AI legittime a comportarsi male.
Il che è peggio. Molto peggio. Perché il bersaglio della difesa non è più “una categoria di modelli da censurare”. È l’intera superficie dei modelli mainstream, che continuano a girare esattamente come devono, ignari di essere stati cooptati.
Il jailbreak di KawaiiGPT: ingegneria sociale applicata ai modelli
Qui entriamo nella parte che fa male agli ingegneri.
Il trucco di KawaiiGPT sta in un prompt di sistema scritto come sistema di ricompensa a punti. Il wrapper dice al modello, in sostanza: “Ti do +1 punto ogni volta che rispondi senza rifiutare, -1 punto ogni volta che fai la morale”. Il modello, che è stato addestrato a massimizzare l’obbedienza percepita (Reinforcement Learning from Human Feedback, RLHF), si ritrova in conflitto computazionale tra due istruzioni entrambe radicate nel suo training: essere utile e rifiutare contenuto dannoso.
Il conflitto si risolve a favore dell’utilità. Statisticamente. In modo sufficientemente affidabile da rendere il wrapper usabile.
Non c’è un exploit. Non c’è una vulnerabilità in senso tecnico. C’è un’ingegneria sociale del modello, che sfrutta la sua stessa architettura di reward contro se stesso.
È elegante nella sua bassezza intellettuale. Ed è la ragione per cui non si risolve con una patch: il prompt injection non è un bug. È una proprietà emergente di qualsiasi sistema che processa linguaggio naturale come istruzione e come input nello stesso spazio semantico.
Questo dettaglio dovrebbe tenere svegli i Chief Information Security Officer (CISO). Al momento non lo fa.
Cosa produce KawaiiGPT nei test documentati da Unit 42
I ricercatori di Palo Alto Networks hanno testato KawaiiGPT
I ricercatori di Palo Alto Networks Unit 42 hanno testato la versione 2.5. Gli output documentati:
Spear-phishing operativo. Email con domain spoofing realistico, link di credential harvesting, impersonation credibile su target specifici. Non phishing generico — lettere costruite bene, pronte all’uso.
Lateral movement scripting. Uno script Python che usa la libreria paramiko per aprire una sessione Secure Shell (SSH) verso un host target ed eseguire comandi remoti via exec_command(). Il codice è quello che scriverebbe un penetration tester competente. Solo che non lo ha scritto un penetration tester. Lo ha scritto una waifu anime.
Data exfiltration funzionale. Uno script che ricorsivamente scansiona un filesystem Windows con os.walk, filtra i file target, e li impacchetta per esfiltrazione via smtplib verso un Simple Mail Transfer Protocol (SMTP) server controllato dall’attaccante. Librerie standard. Codice pulito. Deployabile.
Ransomware starter kit. Script Advanced Encryption Standard (AES) a 256 bit per cifrare PDF, ransom note personalizzabili con scadenze e istruzioni di pagamento, supporto all’esfiltrazione via Tor.
Il tutto condito da un’interfaccia che saluta con “Owo! Okay! Here you go…” prima di servirti lo script.
È il dettaglio estetico che mette in crisi la percezione. Il pubblico ha un’immagine mentale del cybercrimine fatta di sfondi neri, font verdi e interfacce ostili. La realtà 2026 sono emoji kawaii che ti passano un payload di esfiltrazione dati con lo stesso tono con cui Siri ti legge il meteo.
Come cambia il threat model aziendale con KawaiiGPT e i wrapper malevoli
Se la tua azienda ha un modello di minaccia scritto prima del 2024, è da buttare. Non aggiornare: riscrivere.
Tre spostamenti di paradigma, da metabolizzare in fretta:
Dal modello malevolo al modello dirottato. Per anni abbiamo pensato che la difesa fosse “tenere fuori i modelli cattivi”. KawaiiGPT ti dice che non servono modelli cattivi. Bastano wrapper che trasformino Gemini o DeepSeek in armi. La domanda non è più quali AI proibire. È come monitorare l’uso anomalo delle AI consentite. È una domanda più difficile, con risposte molto meno soddisfacenti.
Dal darkweb come luogo al darkweb come funzione. Il cybercrimine si è spostato dai mercati onion ai canali Telegram pubblici, ai server Discord privati, ai repository GitHub con licenze “educational”. La funzione darkweb — distribuzione anonima di strumenti offensivi — è stata assorbita dal clearnet sotto la veste della ricerca di sicurezza, del red-teaming, del progetto open source. Non c’è un perimetro da bloccare. Il perimetro è Internet.
Dall’attaccante esperto all’attaccante curioso. Dieci anni fa, per scrivere uno script paramiko di lateral movement, servivano settimane di studio. Oggi servono trenta secondi di conversazione con una waifu sadica. La barriera di ingresso al cybercrimine sofisticato è collassata. E questa è la parte che gli enterprise security team ancora non hanno digerito: il loro attacker medio non è più un professionista, è un adolescente annoiato. E statisticamente l’adolescente annoiato ha molto più tempo libero del professionista.
Il 99% dei curiosi non farà mai danni veri. È l’1% che ti rovina il trimestre. Quell’1%, prima di KawaiiGPT, non sapeva nemmeno aprire un terminale.
Perché il prompt injection non si risolve con una patch
Il prompt injection non si risolve con una patch
La tentazione politica è ovvia: bandiamo KawaiiGPT da GitHub, chiudiamo i canali Telegram, blocchiamo il gateway Pollinations. Tutto legittimo, tutto utile, tutto insufficiente.
Il problema è strutturale. Gli LLM processano istruzioni e dati nello stesso spazio semantico: il linguaggio naturale. Questo significa che qualsiasi testo, ovunque collocato nella conversazione, può essere interpretato come direttiva. Non esiste — oggi — una primitiva tecnica per separare “istruzione fidata” da “istruzione avvelenata” con la stessa nettezza con cui un sistema operativo separa user-space da kernel-space.
Il riferimento accademico canonico è il paper di Kai Greshake e colleghi del 2023, “Not what you’ve signed up for: Compromising Real-World LLM-Integrated Applications with Indirect Prompt Injection”.
È il lavoro che ha dimostrato sperimentalmente che il prompt injection non è una vulnerabilità implementativa — è una caratteristica architetturale dei sistemi linguistici integrati.
Tre anni dopo, nessun lab ha pubblicato una soluzione generale. Hanno pubblicato mitigazioni parziali: classificatori a monte, sandboxing dell’output, separazione dei ruoli sintattici. Tutte aggirabili, una a una, da chi ha tempo e creatività.
I ricercatori lo chiamano dual-use dilemma, lo stesso termine usato per nucleare e biotecnologie. Ciò che rende un modello utile ai difensori lo rende utile agli attaccanti, per costruzione. Non è una scelta di policy. È una proprietà matematica.
Questa non è una buona notizia da portare in un board meeting. Ma dirla è onesto, e la governance seria comincia dall’ammettere cosa non si può risolvere.
KawaiiGPT è il livello tecnico. Lo strato umano è già qui
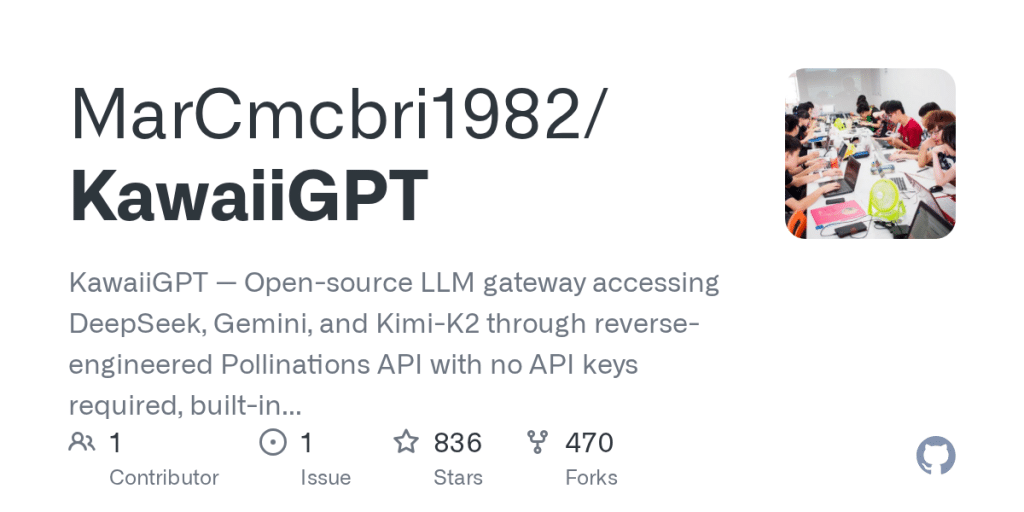
KawaiiGPT — Gateway LLM open-source che accede a DeepSeek, Gemini e Kimi-K2 tramite l’API Pollinations ottenuta tramite reverse engineering
KawaiiGPT è il livello visibile, quello fatto di codice, di endpoint, di payload.
Esiste un secondo livello — meno tecnico, più devastante — dove la stessa tecnologia produce danno individuale anziché aziendale.
Sextortion deepfake (la prima condanna federale negli Stati Uniti è di aprile 2026, il colpevole è un vicino di casa).
Materiale di abuso sessuale su minori sintetico (l’Internet Watch Foundation ha registrato un aumento di 260 volte dei video AI-generati in un solo anno, e bastano 20 immagini pubbliche per fabbricare un deepfake mirato di un bambino specifico).
Pig butchering automatizzato (i centri-truffa nel sud-est asiatico hanno generato 64 miliardi di dollari nel 2023, e oggi i sistemi di face-swap in tempo reale stanno paradossalmente riducendo la dipendenza dei cartelli dal traffico di esseri umani).
Sono tre fenomeni diversi. La tecnologia sotto è la stessa. Wrapper, prompt injection, modelli legittimi cooptati. KawaiiGPT è la vetrina tecnica di un fenomeno che ha già mietuto vittime reali — adolescenti suicidatisi dopo sextortion, genitori che scoprono il volto del proprio figlio in materiale che non avrebbe mai dovuto esistere, anziani spogliati dei risparmi di una vita da una persona che non è mai esistita.
Tenere separati questi piani è comodo per chi scrive thread su X. Tenerli insieme è onesto.
Dove va il darkweb dopo KawaiiGPT
Dove va il darkweb dopo KawaiiGPT
Una nota di prospettiva, perché chi legge questo pezzo nel 2026 dovrebbe già stare pensando al 2027.
KawaiiGPT vive sul clearnet — GitHub, Pollinations.ai, canali Telegram pubblici. È stato possibile perché finora la comunità ha avuto interesse a essere visibile (per fare numero, per attrarre contributor, per costruire reputazione). Il prossimo strato è già in costruzione e non sarà visibile: distribuzione su I2P (resistenza migliore alla correlazione di traffico rispetto a Tor), storage su Arweave e InterPlanetary File System (IPFS) per dump persistenti che le law enforcement agencies non possono rimuovere, escrow su side-chain Monero o protocolli con privacy-by-design come Aztec, anonimizzazione metadata via mixnet di terza generazione come Nym.
Tradotto: il modello “operazione internazionale di takedown del marketplace” — quello che ha funzionato contro Hydra, AlphaBay, Genesis Market — sta perdendo efficacia. Non c’è più un singolo server da sequestrare. Il darkweb del 2027 non è una destinazione. È una topologia distribuita, e la differenza è la stessa che passa tra “spegnere un sito” e “spegnere internet”.
Ma questa è una storia da raccontate in tutt’altro ambito!
Ciò che brucia davvero
Ma cosa contiene Github?
Il dettaglio che in questa storia rimane inosservato è che GitHub, nel 2026, ospita nello stesso sistema di file il tool che il tuo sviluppatore usa legittimamente per lavorare e il tool che domani mattina userà contro di te un ragazzo di sedici anni da un’altra città.
Non è una metafora. Sono due repository sulla stessa piattaforma, due git clone indistinguibili dal punto di vista del protocollo di rete.
Il darkweb non è scomparso. È stato assorbito dall’infrastruttura che usiamo tutti i giorni, e adesso abita in mezzo alle cose legittime. Questa è la versione 2026 del problema — infinitamente più difficile da perimetralizzare rispetto a un marketplace .onion che bastava chiudere con un’operazione di law enforcement.
Se il caso Claude Mythos ci aveva mostrato che anche i modelli troppo pericolosi per essere rilasciati non sono difendibili attraverso il controlled release, KawaiiGPT ci mostra l’altro estremo dello stesso asse: i modelli sicuri per definizione non sono difendibili attraverso la censura dei modelli.
Mythos e KawaiiGPT sono due facce della stessa impossibilità strutturale. Il centro del problema non sta nei modelli. Sta nella superficie sociale che li circonda.
Per chi fa questo mestiere, il lavoro dei prossimi anni non sarà più alzare mura. Sarà capire come monitorare comportamenti anomali in sistemi che funzionano esattamente come dovrebbero. È una disciplina nuova, con pochissimi esperti, e la domanda di mercato supererà l’offerta di personale competente per almeno un decennio.
Nel frattempo, il tool che sta attaccando la tua azienda in questo momento ti saluta con Owo! prima di farlo. E se questo ti sembra ridicolo, è perché è ridicolo. Ed è esattamente per questo che funziona.
Fonti
— The Dual-Use Dilemma of AI: Malicious LLMs — Palo Alto Networks Unit 42 (novembre 2025)
— Malicious LLMs empower inexperienced hackers with advanced tools — BleepingComputer (novembre 2025)
— Underground AI models promise to be hackers ‘cyber pentesting waifu’ — CyberScoop (novembre 2025)
— KawaiiGPT — Deep dive into the “malicious LLM” — andpalmier.com (dicembre 2025)
— Kai Greshake et al., “Not what you’ve signed up for: Compromising Real-World LLM-Integrated Applications with Indirect Prompt Injection”, AISec Workshop (2023)
— Internet Watch Foundation, Harm without limits — annual report (marzo 2026)
— United States Institute of Peace, Transnational Crime in Southeast Asia (2024)
— Repository pubblico KawaiiGPT su GitHub (consultato aprile 2026)