Google Dorks e ChatGPT: Una Sinergia Potente!
Il mondo della ricerca avanzata online è sempre stato affascinante per gli appassionati di tecnologia.
“Google dorks”, spesso definiti come query specializzate di Google, sono stringhe di ricerca che sfruttano specifiche sintassi per estrarre informazioni particolari dai motori di ricerca. Esploreremo in profondità la natura di queste query, con un focus particolare su come ChatGPT può essere utilizzato per creare o riconoscere questi pattern di ricerca.
Cos’è DorkGPT e cosa c’entra con Google Dorks e ChatGPT
DorkGPT porta un passaggio in più nel rapporto tra intelligenza artificiale e ricerca avanzata: invece di costruire manualmente una Google Dork combinando operatori come site:, filetype:, inurl: o intitle:, consente di partire da una richiesta espressa in linguaggio naturale e ottenere una query strutturata.
Il concetto, però, non cambia: DorkGPT non sostituisce Google Dorking e non trasforma una ricerca in un’attività di hacking. Automatizza soprattutto la costruzione della query. Il risultato continua a dipendere dagli operatori utilizzati, dalle informazioni pubblicamente indicizzate dal motore di ricerca e, soprattutto, dall’obiettivo di chi effettua la ricerca.
Per chi lavora in OSINT, cybersecurity, threat intelligence e digital forensics, strumenti di questo tipo possono ridurre il tempo necessario per costruire ricerche complesse e aiutare a esplorare combinazioni di operatori che manualmente richiederebbero diversi tentativi. ChatGPT può svolgere una funzione analoga: comprendere l’obiettivo della ricerca, proporre una sintassi e aiutare a raffinarla.
La parte realmente importante resta quindi la competenza dell’analista. Una query generata dall’AI non diventa automaticamente una buona query: va verificata, contestualizzata e utilizzata esclusivamente entro un perimetro legittimo e autorizzato. Nell’OSINT l’automazione accelera la ricerca; non sostituisce né il metodo investigativo né la responsabilità di chi utilizza i risultati.
Google Dorks?
Google Dorks non è altro che l’arte di utilizzare combinazioni di operatori di ricerca avanzata di Google
Google Dorks non è altro che l’arte di utilizzare combinazioni di operatori di ricerca avanzata di Google. Queste query possono rivelare informazioni che sono involontariamente esposte su siti web e che potrebbero non essere altrimenti visibili attraverso ricerche normali.
Lo scopo di Google Dorks è principalmente legato al recupero delle informazioni , alla valutazione delle vulnerabilità e ai test di sicurezza . Ecco alcuni scopi comuni per l’utilizzo di Google Dorks:
- Raccolta di informazioni: Google Dorks può raccogliere informazioni precise su un obiettivo, ad esempio trovare directory esposte, documenti trapelati o file sensibili che i motori di ricerca potrebbero indicizzare inavvertitamente .
- Valutazione della vulnerabilità del sito web: Google Dorks può aiutare a identificare potenziali vulnerabilità del sito web cercando specifici tipi di file, strutture di directory o pagine predefinite che potrebbero rivelare informazioni sensibili o indicare configurazioni di sicurezza deboli.
- Test di penetrazione: i professionisti della sicurezza e gli hacker etici utilizzano Google Dorks durante i test di penetrazione per scoprire potenziali punti di ingresso o vulnerabilità nell’infrastruttura web di un bersaglio.
- Ricerca sulla sicurezza: i ricercatori e gli analisti della sicurezza possono utilizzarla per indagare e scoprire falle di sicurezza , violazioni dei dati o altre vulnerabilità presenti su Internet.
Origini e Storia
Inizi: Il termine “Google dorks” è stato coniato dai primi utenti che hanno iniziato a sfruttare le peculiarità degli operatori di ricerca per individuare risorse specifiche.
Applicazioni: Mentre molti utilizzano questi metodi per scopi legittimi, come la ricerca avanzata di contenuti, altri li hanno adottati per scopi meno etici, come trovare vulnerabilità nei siti web.
Esempi di utilizzo
cache: questo parametro ti mostrerà la versione cache di qualsiasi sito web, ad escache:securitytrails.comallintext: cerca un testo specifico contenuto in qualsiasi pagina web, ad esallintext: hacking toolsallintitle: esattamente come allintext, ma mostrerà le pagine che contengono titoli con caratteri X, ad esallintitle:"Security Companies"allinurl: può essere utilizzato per recuperare risultati il cui URL contiene tutti i caratteri specificati, ad esempio :allinurl:clientareafiletype: utilizzato per cercare qualsiasi tipo di estensione di file, ad esempio, se si desidera cercare file pdf è possibile utilizzare:email security filetype: pdfinurl: è esattamente uguale aallinurl, ma è utile solo per una singola parola chiave, ad esinurl:adminintitle: utilizzato per cercare varie parole chiave all’interno del titolo, ad esempio,intitle:security toolscercherà i titoli che iniziano con “sicurezza” ma “strumenti” può trovarsi da qualche altra parte nella pagina.inanchor: questo è utile quando è necessario cercare un testo di ancoraggio esatto utilizzato su qualsiasi collegamento, ad esinanchor:"cyber security"intext: utile per localizzare pagine che contengono determinati caratteri o stringhe all’interno del proprio testo, esintext:"safe internet"site: ti mostrerà l’elenco completo di tutti gli URL indicizzati per il dominio e il sottodominio specificati, ad essite:securitytrails.com*: carattere jolly utilizzato per cercare pagine che contengono “qualsiasi cosa” prima della tua parola, ad esempiohow to * a website, restituirà “come…” progettare/creare/hackerare, ecc… “un sito web”.|: questo è un operatore logico, ad esempio"security" "tips"mostrerà tutti i siti che contengono “sicurezza” o “suggerimenti” o entrambe le parole.+: utilizzato per concatenare parole, utile per rilevare pagine che utilizzano più di una chiave specifica, essecurity + trails–: l’operatore meno è utilizzato per evitare di mostrare risultati che contengono determinate parole, ad esempiosecurity -trailsmostrerà le pagine che usano “sicurezza” nel loro testo, ma non quelle che hanno la parola “tracce”.
ChatGPT e la comprensione delle Query Avanzate
ChatGPT e la comprensione delle Query Avanzate
ChatGPT, creato da OpenAI, rappresenta uno dei modelli di linguaggio più avanzati. Oltre a comprendere le normali richieste degli utenti, è in grado di riconoscere e creare Google Dorks.
Casi d’uso reali dell’assistenza di ChatGPT in Google Dorking per OSINT:
Ecco come alcuni esperti stanno già usando l’intelligenza artificiale:
- Utilizza l’elaborazione del linguaggio naturale (NLP) per comprendere e rispondere al linguaggio umano
- Aiuta a trovare nuovi Google Dorks per OSINT
- Aiuta a migliorare le query di ricerca per una più rapida ricerca di informazioni
- Analizza le ricerche passate di Google Dorking per identificare nuovi e utili operatori di ricerca e parole chiave
- Automatizza il processo di Google Dorking eseguendo più query di ricerca contemporaneamente
- Ideale per ricercatori e investigatori di sicurezza che cercano di risparmiare tempo e fatica
- Gli investigatori utilizzano Google Dorking non solo per scoprire informazioni sensibili memorizzate sui siti Web, ma anche per ottimizzare attivamente la SEO.
- Migliora i risultati della tua ricerca con le funzionalità avanzate di ChatGPT
La potenza di ChatGPT non si ferma solo a Google Dorking; può anche assistere nelle ricerche e nelle indagini sulla sicurezza .
Server Web vulnerabili
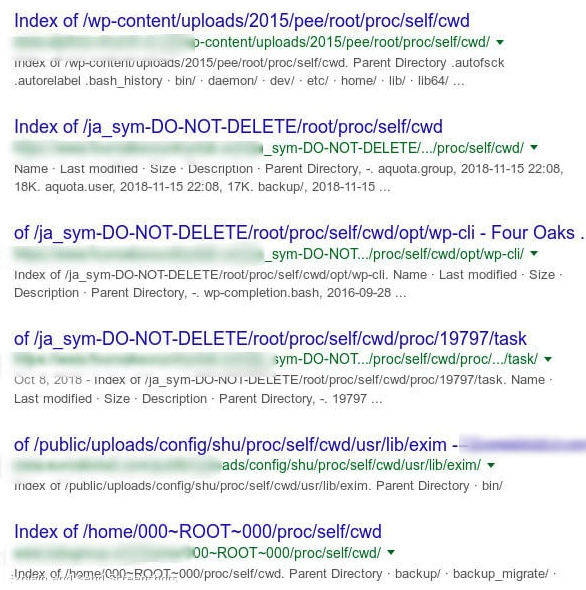
La seguente Google Dork può essere utilizzato per rilevare server vulnerabili o compromessi che consentono di aggiungere “/proc/self/cwd/” direttamente all’URL del tuo sito web.
inurl:/proc/self/cwd
Come puoi vedere nello screenshot seguente, appariranno i risultati del server vulnerabile, insieme alle loro directory esposte che possono essere navigate dal tuo browser.
Server Web vulnerabili
Aprire i server FTP
Google non solo indicizza i server basati su HTTP, ma indicizza anche i server FTP aperti. Con il seguente dork, sarai in grado di esplorare i server FTP pubblici, che spesso possono rivelare cose interessanti.
intitle:”index of” inurl:ftp
Chiavi private SSH
Le chiavi private SSH vengono utilizzate per decrittografare le informazioni scambiate nel protocollo SSH. Come regola di sicurezza generale, le chiavi private devono sempre rimanere sul sistema utilizzato per accedere al server SSH remoto e non devono essere condivise con nessuno.
Con il seguente dork, sarai in grado di trovare le chiavi private SSH che sono state indicizzate da Google.
intitle:index.of id_rsa -id_rsa.pub
Passiamo a un altro interessante SSH Dork.
Se questo non è il tuo giorno fortunato e stai utilizzando un sistema operativo Windows con client PUTTY SSH, ricorda che questo programma registra sempre i nomi utente delle tue connessioni SSH.
In questo caso, possiamo usare un semplice dork per recuperare i nomi utente SSH dai log PUTTY:
filetype:log username putty
Telecamere live
Ti sei mai chiesto se la tua videocamera live privata potesse essere guardata non solo da te ma anche da chiunque su Internet?
Le seguenti tecniche di hacking di Google possono aiutarti a recuperare pagine Web di telecamere in diretta che non sono limitate dall’IP.
Ecco la google dorks per recuperare varie telecamere basate su IP:
inurl:top.htm inurl:currenttime
Per trovare le trasmissioni basate su WebcamXP:
intitle:"webcamXP 5"
E un altro per le telecamere live generali:
inurl:"lvappl.htm"
Ci sono un sacco di telecamere dal vivo che possono permetterti di guardare qualsiasi parte del mondo. Se diventi creativo puoi persino eseguire dei test di penetrazione white hat su queste telecamere; sarai sorpreso di come sarai in grado di assumere il controllo dell’intero pannello di amministrazione da remoto e persino di riconfigurare le telecamere come preferisci.
Dump SQL
I database configurati in modo errato sono un modo per trovare i dati esposti. Un altro modo è cercare i dump SQL archiviati sui server e accessibili tramite un dominio/IP.
A volte, questi dump vengono visualizzati sui siti tramite meccanismi di backup errati utilizzati dagli amministratori del sito che archiviano i backup sui server Web (presupponendo che non siano indicizzati da Google). Per trovare un file SQL compresso, usiamo:
"index of" "database.sql.zip"
phpMyAdmin
Un altro strumento rischioso ma spesso scoperto sui server LAMP è il software phpMyAdmin. Questo strumento è un altro metodo per compromettere i dati, poiché phpMyAdmin viene utilizzato per l’amministrazione di MySQL sul web. Il dork da usare è:
"Index of" inurl:phpmyadmin
(fonte dei dati sopra scritti)
Riconoscimento di Google Dorks da ChatGPT
Usando il suo vasto database, ChatGPT può identificare schemi di ricerca avanzati e suggerire modifiche o correzioni, aiutando gli utenti a ottimizzare le loro ricerche.
Un modo per utilizzare ChatGPT per Dorking è creare query di ricerca. Ad esempio, ChatGPT potrebbe suggerire agli operatori di ricerca e alle parole chiave di scoprire tipi specifici di informazioni, come pagine di accesso o file sensibili. Ciò può far risparmiare una notevole quantità di tempo all’hacker, poiché provare manualmente diverse combinazioni di operatori di ricerca può richiedere molto tempo.
Un altro modo in cui ChatGPT può essere utilizzato è analizzare i risultati di una ricerca su Google Dork. ChatGPT può essere addestrato per identificare tipi specifici di informazioni, come pagine di accesso o file sensibili, nei risultati della ricerca. Questo può aiutare l’hacker a identificare rapidamente potenziali vulnerabilità in un sito web.
Abbiamo chiesto a ChatGPT una proposta di piano in 5 passaggi per eseguire una valutazione della sicurezza con Dorking, che incorpora l’utilizzo di ChatGPT. Cosa ci ha dato?… Una proposta di piano in 1-5 passaggi per l’integrazione di ChatGPT in una valutazione della sicurezza informatica di un sito Web come parte dell’utilizzo di Google Dorking (esattamente quello che abbiamo chiesto, ma in circa 1,3 secondi!):
-
Allena ChatGPT sugli operatori di ricerca e sulle parole chiave comunemente utilizzate in Google Dorking.
-
Usa ChatGPT per assistere nella creazione di query di ricerca per il sito Web in valutazione.
-
Chiedi a ChatGPT di analizzare i risultati della ricerca di Google Dork e identificare potenziali vulnerabilità.
-
Verifica manualmente le vulnerabilità identificate da ChatGPT.
-
Documentare e segnalare le vulnerabilità riscontrate nel sito web.
Generazione di Query Avanzate
Grazie alla sua capacità di trattare dati strutturati e di apprendere schemi, ChatGPT può assistere gli utenti nella creazione di nuove Google Dorks, rendendo la ricerca più specifica ed efficace.
Ad esempio, API Scraper fornisce un servizio proxy progettato per il web scraping. Con oltre 20 milioni di IP in 12 paesi, oltre a un software in grado di gestire il rendering JavaScript e la risoluzione di CAPTCHA, puoi completare rapidamente grandi lavori di scraping senza doverti preoccupare di essere bloccato da alcun server.
Precauzioni e Etica nella Ricerca
Precauzioni e Etica nella Ricerca
Mentre le Google Dorks possono essere potenti, è essenziale utilizzarle in modo responsabile.
Prevenire Google Dorks
Ci sono molti modi per evitare di cadere nelle mani di una Google Dork.
Queste misure sono suggerite per evitare che le tue informazioni sensibili vengano indicizzate dai motori di ricerca.
-
Proteggi le aree private con un’autenticazione utente e password e anche utilizzando restrizioni basate su IP.
-
Crittografa le tue informazioni sensibili (utente, password, carte di credito, e-mail, indirizzi, indirizzi IP, numeri di telefono, ecc.).
-
Esegui regolari scansioni di vulnerabilità sul tuo sito, queste di solito utilizzano già le popolari query di Google Dorks e possono essere piuttosto efficaci nel rilevare quelle più comuni.
-
Esegui regolarmente query stupide sul tuo sito Web per vedere se riesci a trovare informazioni importanti prima che lo facciano i cattivi. Puoi trovare un ottimo elenco di idioti famosi nel database Exploit DB Dorks .
-
Se trovi esposti contenuti sensibili, richiedine la rimozione utilizzando Google Search Console .
-
Blocca i contenuti sensibili utilizzando un file robots.txt che si trova nella directory del tuo sito web a livello di root.
Utilizzo delle configurazioni robots.txt per impedire Google Dorking
Uno dei modi migliori per prevenire i dork di Google è utilizzare un file robots.txt .
La seguente configurazione negherà tutte le scansioni da qualsiasi directory all’interno del tuo sito Web, il che è piuttosto utile per i siti Web ad accesso privato che non si basano su contenuti Internet indicizzabili pubblicamente.
User-agent: *
Disallow: /
Puoi anche bloccare directory specifiche da escludere dalla scansione web. Se hai un’area /admin e devi proteggerla, inserisci questo codice all’interno:
User-agent: *
Disallow: /admin/
Questo proteggerà anche tutte le sottodirectory all’interno.
Limitare l’accesso a file specifici:
User-agent: *
Disallow: /privatearea/file.htm
Limitare l’accesso agli URL dinamici che contengono “?” simbolo
User-agent: *
Disallow: /*?
Per limitare l’accesso a specifiche estensioni di file è possibile utilizzare:
User-agent: *
Disallow: /*.php$/
In questo caso, tutti gli accessi ai file .php verranno negati.
Proteggere la propria presenza online
Proteggere la propria presenza online
Le aziende e gli individui dovrebbero essere consapevoli di come le informazioni vengono esposte online e prendere le dovute precauzioni per evitare rivelazioni involontarie.
Uso Etico delle Google Dorks
Uso Etico delle Google Dorks
Google Dorks è anche noto come l’hacking di Google .
Ci sono migliaia di Google dork disponibili online, Google Dorks può essere utile per scopi legittimi come la sicurezza informatica e l’amministrazione del sito Web, possono anche essere utilizzati in modo improprio per accessi non autorizzati, hacking o altre attività dannose. È fondamentale utilizzare Google Dorks in modo responsabile ed entro i limiti della legge e delle linee guida etiche
L’uso di queste query per scoprire vulnerabilità senza il permesso del proprietario del sito è illegale e non etico. Gli appassionati di tecnologia devono sempre rispettare le linee guida etiche.
Non ho contato se in effetti siano 10 i motivi per utilizzare le Dorks, ma di certo so che se non vengono usate a fin di bene, puoi anche cacciarti nei guai … quindi OCCHIO!