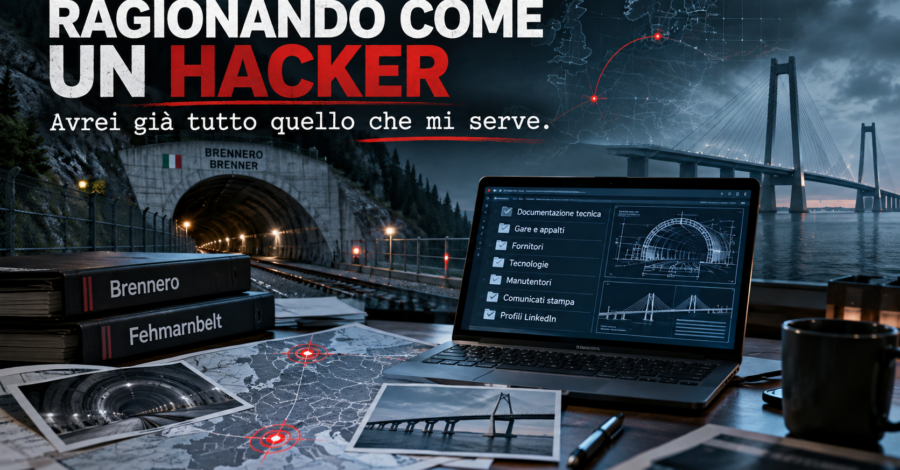
Parte prima. Brennero, Fehmarnbelt e la nobile arte di non avere fretta
Ragionando da “hacker” brutto e cattivo, davanti all’architettura di un’infrastruttura strategica probabilmente non farei nulla.
(E prima che qualcuno mi scriva indignato: sì, so benissimo che hacker e criminale non sono la stessa cosa. Ho messo le virgolette apposta, e ho inserito il link a Wikipedia. Oggi faccio la parte della cattiva, voi fate quella degli spettatori.)
Dicevamo quindi, cosa farei? Non subito, ovvio: mi siederei, prenderei i popcorn e comincerei a guardare, anzi ad analizzare.
Guarderei ciò che è pubblico. Documentazione tecnica, gare, fornitori, tecnologie, manutentori, comunicati stampa, profili LinkedIn pieni di legittimo orgoglio professionale e di nomi di sistemi. Non avrei bisogno di entrare da nessuna parte. Me lo state già raccontando voi.
E aspetterei, tutto il tempo che serve per poi agire.
L’exploit è la scena che tutti ricordano. Peccato che il film cominci molto prima
Perché c’è un equivoco duro a morire: quello secondo cui un attacco comincia quando qualcuno lancia un exploit.
Hollywood insegna, a partire dal ragazzino incappucciato che digita veloce davanti a uno schermo verde. Mi spiace rovinarvi la serata, ma no. L’exploit, quando arriva, è spesso solo l’ultima scena. Il film è cominciato molto prima, e voi non vi siete nemmeno resi conto di essere spettatori ignari di un film che avreste vissuto da protagonisti.
Fino a qualche settimana fa poteva sembrare il solito sermone da addetta ai lavori. Poi sono arrivati ottobre e novembre: il 2026, diciamocelo, è un anno sufficientemente horribilis!
Avevamo detto che era teoria
La teoria era sua. La pratica, purtroppo, l’hanno fatta altri
E invece no! Si passa dalla teoria alla pratica più becera!
Il 6 novembre la Tiroler Tageszeitung ha fatto uscire la notizia e BBT SE l’ha confermata: il 17 ottobre la società che progetta e costruisce la Galleria di Base del Brennero è stata attaccata. Il bersaglio, secondo la stessa BBT, è un server usato per scambiare documenti con gli affidatari italiani: 812 GB di dati in tutto, documenti tecnici e amministrativi che la società definisce in gran parte già pubblici, come atti di gara e dati topografici. Sistemi isolati, specialisti esterni al lavoro, Procura di Trento che indaga, cantiere che a detta della società non ne ha risentito.
Sul suo sito di estorsione il gruppo russofono Everest ha rivendicato l’attacco e minaccia di pubblicare tutto se la trattativa va male. Attenzione ai numeri, però: 812 GB è quanto conteneva il server, non quanto è stato portato via. Quanti dati siano usciti davvero non l’ha detto nessuno, e al 9 novembre BBT non aveva registrato alcuna pubblicazione. Le gang ransomware non sono famose per la precisione dei loro comunicati stampa, quindi per ora la prendiamo per quello che è: una rivendicazione.
Qualche settimana prima, all’altro capo dello stesso corridoio europeo, lo Scandinavo-Mediterraneo, era toccato al Fehmarnbelt, il tunnel tra Danimarca e Germania. L’11 ottobre il consorzio che lo costruisce, Femern Link Contractors, ha rilevato l’incidente e isolato i server. Nei giorni successivi le conseguenze si sono viste in cantiere: secondo la stampa danese, sistemi centrali fuori uso, lavoratori invitati a non usare computer e posta, e diverse navi da costruzione ferme in porto a guardare il Baltico.
A fine ottobre il gruppo Barracuda ha rivendicato l’attacco, sostenendo di avere accesso ai file del consorzio dal 17 settembre.
Dal 17 settembre.
Se la rivendicazione è vera, qualcuno è rimasto dentro quasi un mese, zitto zitto, prima di presentarsi.
Ha letto, ha catalogato, ha scelto quando, perché si fa così, lo dico sempre ai miei clienti: l’hacker si mette “seduto” bello calmo ed entra “in ascolto” di tutto quello che passa. Altro che ragazzino incappucciato: questo si è portato il cuscino da casa.
C’è poi un dettaglio del caso Brennero che a me fa drizzare le antenne più di tutto il resto. Il punto d’ingresso indicato dalla società non è un sistema di controllo, non è il cuore dell’opera: è un server di scambio con i fornitori.
Il posto dove per definizione girano le carte che raccontano come si costruisce una cosa, chi la costruisce e con che cosa. Cosa ci fosse dentro nel dettaglio non lo so, e chi vi dice di saperlo vi sta vendendo qualcosa.
Ma so che genere di posto è. È il genere di posto dove la correlazione si fa praticamente da sola.
Il Brennero è un libro aperto, e va bene così
E qui c’è un dettaglio che, a chi fa OSINT, strappa un sorriso amaro. “In gran parte documenti già pubblici” è una frase pensata per tranquillizzare. Per me è esattamente il punto di questo articolo.
Anche senza bucare niente, la Galleria di Base del Brennero si racconta benissimo da sola. Da grande opera civile è diventata un sistema ferroviario transfrontaliero, e lo dice lei stessa.
A ottobre BBT ha aggiornato il cronoprogramma: lavori finiti nel 2033, poi un 2034 di collaudi, preesercizio e autorizzazioni, fino alla messa in servizio con un sistema coordinato tra Italia e Austria. Nel frattempo l’attrezzaggio ferroviario, cioè segnalamento, comando e controllo, telecomunicazioni, alimentazione, ventilazione e sistemi di sicurezza, passa da anni attraverso progettazioni e gare pubbliche.
Tutto legittimo, tutto pubblico, tutto doveroso. Un’opera pagata con soldi pubblici deve essere trasparente, e guai a chi pensa che la soluzione sia nascondere tutto sotto il tappeto.
Il punto è un altro. Una singola informazione tecnica, presa da sola, quasi sempre è innocua. Il guaio comincia quando qualcuno ne mette in fila cento. Chi sono i fornitori, e chi sono i fornitori dei fornitori. Quali sistemi dovranno parlarsi, attraverso quali confini tecnici, aziendali e nazionali. Cosa è IT e cosa è OT.
Chi farà manutenzione, con quali accessi remoti, per quanti anni. E soprattutto quando arriveranno collaudo e integrazione, quei mesi in cui un sistema è più aperto, più affollato di gente esterna e meno stabile di quanto sarà mai.
Non sto descrivendo un attacco. Sto descrivendo intelligence.
Il singolo dato può essere innocuo. È la correlazione a trasformarlo in conoscenza.
OSINT non vuol dire “l’ho cercato su Google”
Cercare è la parte facile. Il mestiere comincia quando smetti di cercare e cominci a incrociare
Ogni volta che sento dire che l’OSINT è “cercare cose su Internet” perdo un anno di vita.
Cercare è la parte facile, la sa fare chiunque abbia un browser e un pomeriggio libero.
La parte interessante comincia dopo, quando le informazioni vengono verificate, rimesse nel loro contesto e incrociate.
Il nome di un fornitore è un dato. Un componente citato in un capitolato è un dato. L’annuncio che cerca un tecnico esperto del sistema X per il cantiere Y è un dato, e pure piuttosto generoso. Il profilo dove qualcuno elenca con orgoglio tutte le tecnologie dell’ultimo progetto è un dato. La slide del convegno, quella con lo schema dell’architettura “semplificato”, è un dato.
Quando questi dati cominciano a raccontare relazioni e dipendenze smettono di essere dati e diventano una mappa. E chi ha la mappa non esplora più: sceglie la strada.
Per questo l’OSINT dovrebbe stare stabilmente anche dalla parte di chi difende. Smettiamola di chiederci soltanto cosa abbiamo esposto tecnicamente, tra porte aperte e server dimenticati in un angolo. La domanda giusta è un’altra, e mette molto più a disagio: cosa può capire di noi qualcuno che non ha ancora violato nulla?
Teoria del caos, ovvero perché nessuno ha hackerato una nave
Non serve abbattere il sistema. Basta spostare il granello giusto, nel momento giusto
Per me qui sta il cuore pulsante di tutto, dalla A alla Z comprese XY e pure W.
Nel 1972 il meteorologo Edward Lorenz presentò una relazione con un titolo diventato famoso: può il battito d’ali di una farfalla in Brasile provocare un tornado in Texas?
Non era poesia, era matematica: nei sistemi dinamici non lineari una perturbazione minuscola nelle condizioni iniziali può produrre effetti enormi e quasi impossibili da prevedere.
Lorenz qui lo uso come chiave di lettura, non come dimostrazione. Un’infrastruttura non è un modello meteorologico, e nessuno ha provato che una supply chain si comporti in modo caotico in senso matematico. Ma l’immagine aiuta a capire che, in certi sistemi, causa ed effetto non sono proporzionati.
Il riferimento più diretto per le infrastrutture è un altro: Charles Perrow. Negli anni Ottanta, in Normal Accidents, studiò gli incidenti nei sistemi complessi e strettamente accoppiati e arrivò a una conclusione scomoda: lì i guasti non restano dove nascono. Viaggiano. E un’infrastruttura critica moderna, con software, persone, fornitori, contratti, energia, logistica e fiducia del pubblico tutti incastrati, è esattamente il tipo di sistema di cui parlava.
Prendete il Fehmarnbelt. Per quello che è stato riportato, il problema è partito dagli uffici. Nessuno ha hackerato una nave, eppure le navi si sono fermate. Non c’era bisogno di toccarle: bastava toccare ciò da cui dipendevano.
Chi ragiona per perimetri fa fatica a vederlo, perché continua a contare i muri. L’attaccante paziente i muri non li conta.
Cerca il nodo che, spinto appena, fa oscillare tutto il resto. E sceglie il momento, perché lo stesso granello di sabbia fa danni molto diversi a seconda di quando lo lanci: durante un collaudo, quando decine di soggetti esterni hanno accessi temporanei; durante un cambio di fornitore; durante una crisi già in corso, quando tutti guardano altrove; durante un evento pubblico, quando ogni disservizio finisce in prima pagina. E il caos non è solo meccanico.
Nell’esercitazione Cyber Europe 2026, dedicata proprio a ferrovie e trasporto marittimo, ENISA ha simulato attacchi coordinati su più Paesi, con gravi disservizi operativi, fughe di dati dei passeggeri e la disinformazione che ne segue. Per mandare in tilt un sistema ferroviario non serve fermare un treno. A volte basta convincere la gente che salirci non sia sicuro.
Chi sa aspettare non cerca il danno più grande. Cerca il miglior rapporto tra fatica e conseguenze. E quel conto si fa con l’intelligence, mica con l’exploit.
Di nascosto, l’effetto che fa
Enzo Jannacci, “Vengo anch’io. No, tu no”. Il primo manuale italiano dello stress test non richiesto.
Jannacci qui cade decisamente a fagiolo, ricordate la canzone? Lo cantava già negli anni Sessanta, con quell’ironia milanese che ti fa ridere e poi ti lascia lì a pensarci. Qualcuno, oggi, ha preso la lezione alla lettera.
Vengo al dunque e mi spiego: c’è un’altra cosa che farei, seduta in sala.
Un esperimento. Lancerei un sassolino e guarderei, di nascosto, l’effetto che fa.
Una premessa, perché da qui cambio registro. Fin qui ho raccontato fatti. Da qui in avanti faccio quello che faccio di mestiere: leggo i fatti come li leggerebbe un analista di intelligence. Non c’è alcuna prova che gli episodi che seguono siano collegati, né che dietro ci sia una regia comune. Quella che vi propongo è un’ipotesi di lettura, uno scenario plausibile. Ma è anche lo scenario che chi difende ha il dovere di considerare.
Prima settimana di novembre
Qualche mail, decine di voli dirottati, caccia in volo, zero ordigni
Da martedì 3 decine di voli in tutta Europa ricevono allarmi bomba.
Costo dell’operazione: a volte una semplice mail (a Malpensa ne è arrivata una, scritta in italiano). Risultato: mezza Europa con il naso all’insù.
Giovedì 5 l’ondata più grossa: tra i 19 e i 25 voli in un giorno a seconda delle fonti, diversi da e per l’Italia. Un Dublino-Roma di Aer Lingus finisce sulla base aerea militare di Évreux, in Normandia. Un Helsinki-Roma atterra a Fiumicino scortato dai caccia dell’Aeronautica Militare. Aerei ispezionati a Malpensa, Madrid, Praga, Vienna. Venerdì nuove minacce su almeno diciotto voli in nove Paesi, e in Ungheria i caccia si alzano tre volte in poche ore. Bombe trovate: zero.
Zero. Ed è proprio questo il punto.
Un allarme falso, a chi lo manda, costa pochissimo. A chi lo riceve costa caccia in volo, piste occupate, artificieri, passeggeri a terra, procedure attivate in mezza Europa e aperture dei telegiornali. E, almeno in potenza, a chi lo manda restituisce un mucchio di informazioni gratis. Quanto ci mette ogni Paese a reagire. Da quali basi decollano gli intercettori, e in quanti minuti. Dove vengono dirottati gli aerei. Chi comunica cosa, e quando. Quali procedure scattano e quali si inceppano. Come reagiscono stampa e social.
Chi ci sia dietro non lo so, e al momento non lo sa nessuno. Il governo spagnolo parla apertamente di aggressione ibrida e guerra psicologica, quello italiano ricorda che per i voli prove non ce ne sono ancora. Ma non serve sapere chi è per vedere cosa potrebbe succedere. Letto con gli occhi dell’intelligence, questo può essere un controllo della resilienza fatto dall’esterno, a spese nostre. È un’ipotesi, non una certezza. Ma se fosse così, sarebbe uno stress test che non abbiamo commissionato e di cui non riceveremo mai il report.
E i frigoriferi?
Ah, i frigoriferi. Quelli simpatici che, nelle slide sull’IoT, ordinavano il latte da soli. A fine ottobre Forescout aveva già contato, da inizio anno, oltre venti attacchi rivendicati contro impianti di refrigerazione, con collettivi filorussi a mettere la firma. Poi, il 2 novembre, è toccato anche ai supermercati di mezza Europa, Italia compresa. E nella stessa notte tra l’1 e il 2 novembre qualcuno è passato da un fornitore esterno di impianti frigoriferi ed è arrivato alle celle di tre siti dell’Établissement français du sang, il servizio trasfusionale francese.
Dentro c’erano plasma per le trasfusioni e campioni dei donatori. La temperatura, normalmente intorno ai -30 gradi, è stata reimpostata a valori estremi: l’EFS nel comunicato parla di parametri di funzionamento alterati, il suo direttore regionale ha citato alla televisione francese soglie fra i 110 e i 150 gradi. Non ci sono arrivate: i sistemi di monitoraggio hanno funzionato, i tecnici sono intervenuti, non si è perso nulla.
Bene. Benissimo. Ma rileggete la sequenza con gli occhi di chi lancia sassolini: prima i supermercati, poi il sangue. Non sappiamo se sia una progressione voluta o una coincidenza. Ma se qualcuno stesse davvero sondando il sistema, ogni episodio gli insegnerebbe qualcosa: se l’allarme suona, chi risponde, in quanto tempo, se di notte c’è un tecnico oppure no. Anche quando “non è successo niente”, qualcuno potrebbe aver preso appunti.
Al supermercato è un gelato sciolto. In un magazzino di vaccini è una campagna sanitaria che salta
Adesso pensate ai vaccini
Ricordate i congelatori a -70 gradi durante la pandemia? Quella catena del freddo non è sparita con l’emergenza: magazzini, camion refrigerati, celle e frigoriferi di farmacie e ospedali, molti monitorati e gestiti da remoto, spesso da fornitori esterni. Lì la temperatura non è una questione di gelati sciolti o di sacche da buttare. Un lotto rimasto al caldo non si vede, non puzza, non cambia colore: smette semplicemente di funzionare. E se succede durante una campagna di vaccinazione, il danno non si misura in euro ma in persone non protette, e in fiducia che nessuno ti restituisce. Quanti di quegli impianti sono gestiti a distanza con un accesso pensato per comodità e mai più rivisto? Non lo so. Ma è esattamente la domanda che mi farei, in sala, con il popcorn in mano.
Aerei e frigoriferi, letti così, sono la stessa lezione con due costumi diversi. Non serve far esplodere niente e non serve rompere niente. Basta sollecitare il sistema, guardare come risponde e annotare. Se lo scenario è quello giusto, il giorno in cui il sassolino diventerà un masso, chi lo lancia saprà già dove mirare e quanto tempo avrà prima che qualcuno se ne accorga.
Il software è uscito dal computer (e nessuno ci ha avvisato)
Per anni ci hanno venduto l’Internet of Things con la domotica: la casa che ti riconosce, accende le luci quando arrivi e ti avvisa se hai dimenticato il gas acceso.
Carino, puccettoso, con tanto di meme, così rassicurante ma del tutto fuorviante. Che i frigoriferi sapessero fare di peggio l’abbiamo appena visto, ma il punto è più ampio: nel frattempo abbiamo collegato software e reti ad automobili, treni, dispositivi medici, impianti industriali e reti elettriche. Roba che non si limita a contenere informazioni: muove cose nel mondo fisico. E quando un sistema del genere viene compromesso, cambia proprio la natura del rischio.
Prendiamo le auto.
Il regolamento UNECE R155 chiede ai costruttori un vero sistema di gestione della cybersecurity per tutto il ciclo di vita del veicolo, ed è obbligatorio per le nuove immatricolazioni nell’UE da luglio 2024. Tradotto: nessuno prenderà il controllo della vostra utilitaria premendo un tasto domattina, state sereni. Ma la sicurezza del software ormai è a tutti gli effetti sicurezza del veicolo, e il legislatore se n’è accorto prima di parecchi costruttori.
Poi ci sono i dispositivi medici, e qui la faccenda si fa decisamente meno simpatica. Nel 2017 la FDA ha avvisato pazienti e medici che centinaia di migliaia di pacemaker di un grande produttore avevano vulnerabilità sfruttabili via radio, tali da permettere in teoria di alterarne il funzionamento o scaricarne la batteria.
La soluzione? Un aggiornamento del firmware. Da fare in ambulatorio. Paziente per paziente.
Immaginate la scena: una patch che richiede la visita dal cardiologo. Altro che “spegni e riaccendi”.
Per anni abbiamo parlato di data breach come se il dato fosse l’ultimo anello della catena, come se il peggio che potesse capitare fosse qualcuno che legge qualcosa che non doveva leggere. Con un pacemaker il dato è il penultimo anello. L’ultimo è un battito cardiaco. Non a caso oggi la FDA considera la cybersecurity dei dispositivi medici parte della loro sicurezza ed efficacia, dalla progettazione a fine vita.
E infine industria, energia, nucleare: ICS, SCADA, PLC, sistemi di strumentazione e controllo. Qui disponibilità, integrità del processo e safety devono convivere con la cybersecurity, che piaccia o no. La IAEA riconosce che digitalizzare i sistemi di controllo negli impianti nucleari li espone ad attacchi cyber, con possibili effetti sulle funzioni operative e sulla sicurezza. Niente esplosioni da blockbuster, per carità. Basta alterare un processo, renderlo inaffidabile, accecarne il monitoraggio o falsare i numeri su cui un operatore prende le decisioni. Piccolo input, effetti sproporzionati: Perrow l’aveva previsto.
ENISA, del resto, l’ha detto anche per ferrovie e porti: sistemi OT vecchiotti che devono convivere con tecnologie nuove, e una dipendenza fortissima da fornitori e supply chain. Vi ricorda qualcosa?
Le patch non cancellano la memoria
Una CVE si corregge, una password si cambia, un server si isola. Quello che qualcuno ha imparato, invece, non si patcha.
Se davvero quei documenti andranno in giro (e quanti ne siano usciti resta tutto da capire), BBT potrà rimettere in piedi i suoi sistemi IT in qualche settimana. Quello che non potrà fare è ripristinare da backup la conoscenza finita negli archivi di qualcun altro. Quei documenti continueranno a raccontare qualcosa dell’opera per anni, magari proprio negli anni in cui l’opera entrerà in esercizio.
Chi osserva un ecosistema può farlo per mesi senza mai toccarlo. Segue le tecnologie che cambiano, i fornitori che arrivano, le gare che escono, e incrocia documenti che non hanno niente a che vedere l’uno con l’altro. Poi, magari, non fa mai nulla.
Ma se un giorno decidesse di farlo, partirebbe con un vantaggio enorme su chi deve ancora capire cosa ha davanti.
Fine del primo tempo
Pausa. Andate pure a prendere altri popcorn: il secondo tempo è quello che non vi aspettate.
Finora ho parlato di pazienza, di correlazione e di caos. Tutte cose che un analista bravo, con tempo, caffè e, per chi fuma, sigarette, può ancora fare a mano.
C’è però un pezzo che ho tenuto da parte apposta.
Cosa succede quando il tempo, il caffè e le sigarette non servono più?
Quando centinaia di gigabyte di documenti disordinati diventano qualcosa a cui fare domande come a un collega? Quando i segnali deboli che nessuno avrebbe notato cominciano a mettersi in fila da soli e, invece di dirti cosa è successo, ti indicano dove si sta aprendo la prossima finestra? Lì entra LEI, l’intelligenza artificiale. E lì i popcorn diventano gratis.
È la parte che preferisco, ed è anche quella che fa rizzare i peli sulle braccia.
Quindi mettetevi comodi e portate pazienza qualche giorno: ve la racconto nella seconda parte.
Nel frattempo, una domanda da tenere sul comodino: se qualcuno stesse già mangiando popcorn davanti alla vostra azienda, ve ne accorgereste?
Leave a Comment