Scopri come i barattoli di miele, o HoneyPot, possono intrappolare e studiare gli hacker, riducendo i rischi e migliorando la sicurezza dei sistemi. Un’arma dolcemente efficace!
Barattoli di miele-HoneyPot: una trappola contro gli attacchi hacker
Nell’affascinante mondo della sicurezza informatica, uno strumento che ha dimostrato di essere particolarmente efficace nel contrastare gli attacchi hacker è il “barattolo di miele” o, come viene comunemente chiamato in gergo tecnico, “HoneyPot”.
Barattoli di miele: un’innovativa trappola per gli hacker
Barattoli di miele: un’innovativa trappola per gli hacker
I barattoli di miele sono sistemi informatici progettati appositamente per simulare vulnerabilità e attirare gli hacker, creando una sorta di trappola virtuale. Questi sistemi vengono progettati in modo da sembrare appetibili agli occhi degli attaccanti, con l’obiettivo di attirarli e intrappolarli in un ambiente controllato. Gli honeypot vengono utilizzati per acquisire informazioni da intrusi non autorizzati che vengono indotti ad accedervi perché sembrano essere una parte legittima della rete.
I team di sicurezza distribuiscono queste trappole come parte della loro strategia di difesa della rete.
I vantaggi dell’utilizzo dei barattoli di miele
- Riduzione dei rischi: Utilizzando un barattolo di miele, le organizzazioni possono ridurre il rischio di compromissione dei loro sistemi principali. Gli attaccanti saranno indirizzati verso un ambiente controllato, mentre i veri sistemi rimarranno al sicuro.
- Raccolta di informazioni: Studiando gli hacker intrappolati nei barattoli di miele, è possibile ottenere preziose informazioni sulle tecniche, gli strumenti e le vulnerabilità utilizzate dagli attaccanti. Questo può aiutare a migliorare le strategie di difesa e ad adottare misure preventive più efficaci.
- Analisi forense: L’accesso agli hacker intrappolati può consentire un’analisi forense approfondita, che può essere utilizzata come prova legale o per identificare eventuali attacchi precedenti.
Implementazione e tipologie di HoneyPot
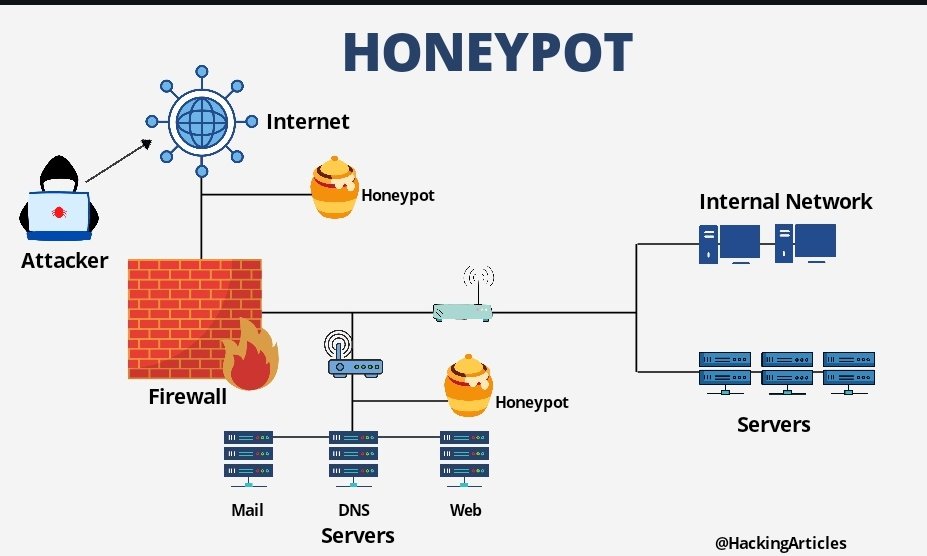
Implementazione e tipologie di HoneyPot
Tipologie di HoneyPot
Esistono diverse tipologie di HoneyPot, ognuna con il proprio scopo e livello di complessità. Ecco alcune delle categorie più comuni:
- HoneyPot a bassa interazione: Questi HoneyPot emulano solo alcune funzionalità di un sistema reale, limitando l’accesso e le possibilità di interazione da parte degli attaccanti. Sono facili da configurare e adatti a scopi didattici o per raccogliere dati statistici.
- HoneyPot ad alta interazione: Questi HoneyPot simulano un intero sistema operativo, consentendo agli hacker di interagire con un ambiente virtuale realistico. Sono più complessi da configurare ma offrono una maggiore quantità di informazioni sugli attacchi in corso.
- HoneyPot a server: Questi HoneyPot mirano a emulare un server di rete specifico, come ad esempio un server FTP o un server web. Sono progettati per rilevare attacchi mirati a un determinato servizio o protocollo.
Implementazione degli HoneyPot
L’implementazione di un HoneyPot richiede una pianificazione attenta e la considerazione di vari aspetti, tra cui:
- Scelta dell’ambiente: È importante decidere se ospitare l’HoneyPot all’interno della rete interna o in una rete separata. Ospitare l’HoneyPot all’interno della rete interna potrebbe comportare un rischio per la sicurezza dei sistemi principali.
- Monitoraggio costante: Gli HoneyPot devono essere costantemente monitorati per rilevare attività sospette e potenziali attacchi. È necessario avere un sistema di allarme che avvisi immediatamente gli amministratori in caso di comportamenti anomali.
- Isolamento: È fondamentale isolare l’HoneyPot dal resto della rete, in modo che eventuali attacchi o compromissioni non si propaghino ai sistemi principali.
In una distribuzione interna, gli honeypot possono essere considerati trappole o sistemi di allarme
Esistono due scenari principali da considerare quando si distribuiscono gli honeypot, le distribuzioni interne rispetto a distribuzioni con connessione Internet. Entrambi sono scenari validi ma coprono diversi casi d’uso.
In una distribuzione interna, gli honeypot possono essere considerati trappole o sistemi di allarme. L’idea è di distribuirli in tutta l’infrastruttura aziendale, preferibilmente vicino ai server di produzione.
Se un utente malintenzionato cerca un punto d’appoggio in una rete, si imbatte in questi sistemi strategicamente posizionati e cerca di utilizzarli per guadagnare l’accesso. Idealmente, questi honeypot saranno stati impostati per generare allarmi se vengono rilevate connessioni in entrata, poiché non vi è alcun uso legittimo su di loro nelle operazioni quotidiane.
Questo scenario può supportare misure esistenti come i sistemi di rilevamento delle intrusioni o il monitoraggio dei registri come componente attivo per aumentare le possibilità di rilevamento precoce degli intrusi.
Le distribuzioni esposte verso Internet potenzialmente ci mostrano in che modo tentano di attaccare l’infrastruttura dall’esterno.
Le distribuzioni su Internet, d’altra parte, sono più personalizzate per la raccolta di dati su attacchi diffusi. Questo può variare da informazioni di base come i servizi attaccati, per esempio l’individuazione di quanto sono comuni gli attacchi contro Android Debug Bridge, o le credenziali utilizzate, fino a informazioni dettagliate TTP, cioè quali comandi e o script vengono eseguiti, tentativi di spostamento laterale, tecniche di persistenza e possibili tentativi di evasione.
A differenza delle distribuzioni interne, queste sono costantemente esposte al traffico mondiale, pertanto sono sempre da considerarsi compromessi.
Poiché queste distribuzioni mirano a non fornire protezione diretta a una rete interna, è consigliabile isolare completamente gli honeypot con connessione a Internet dall’infrastruttura di produzione. Un isolamento che va oltre una DMZ (zona demilitarizzata), quindi un isolamento pressoché totale.
Fonte
I barattoli di miele, o HoneyPot, rappresentano una potente arma nella lotta contro gli attacchi hacker
I barattoli di miele, o HoneyPot, rappresentano una potente arma nella lotta contro gli attacchi hacker. Attraverso la loro implementazione, le organizzazioni possono ridurre i rischi, raccogliere informazioni preziose e migliorare la sicurezza dei loro sistemi. Tuttavia, è importante sottolineare che gli HoneyPot dovrebbero essere utilizzati con cautela e in combinazione con altre misure di sicurezza, al fine di garantire una difesa completa e affidabile. In definitiva, grazie ai barattoli di miele, possiamo affrontare gli hacker con una dolce trappola che li lascia con un sapore amaro di sconfitta.